生成AIの情報漏洩事例8選【2025〜2026年】5つの原因と企業が取るべき対策

生成AIの情報漏洩は、従業員の入力、共有設定、サービス提供者側の事故、AI連携、開発現場という5つの経路で起きています。入力を禁止しても、残りの4つは開いたままです。
「社外秘は貼らないよう周知した。これで足りているのか」。生成AIの利用が社内に広がるほど、この問いに答えられないまま運用が続いている企業が少なくありません。
弊社がDXPO東京’25[夏]の会場で来場者200名に実施した調査では、生成AIを業務で使っている人は87.0%でした(DXPO東京’25来場者調査、n=200、ブース前での声かけによる便宜抽出)。使う人がいる前提で守りを設計する段階に入っています。
スパイクスタジオは、生成AIの社内研修とルールづくり、AIエージェントの開発を手がけています。本記事では次の3つに答えます。
- 情報はどの経路から漏れるのか
- 2025〜2026年に、実際に何が起きたのか
- 明日から何を決めればよいのか
目次
- 生成AIの情報漏洩が起きる5つの経路
- 生成AIの情報漏洩・セキュリティリスク事例8選【2025〜2026年】
- 2025〜2026年に変わった3つのこと
- 【対策】生成AIの情報漏洩を抑えるために先に決める5つのこと
- 生成AIの情報漏洩対策と社内定着は、スパイクスタジオにご相談ください
生成AIの情報漏洩が起きる5つの経路
漏洩の経路は大きく5つに分かれます。経路ごとに、止める主体も手段も違います。
- ①従業員の入力|会社が承認していないAIに、社外秘や個人情報を貼る
- ②共有と公開の設定|会話の共有リンクが、社外や検索エンジンから見える状態になる
- ③サービス提供者側の事故|提供者のサーバーや配布物から、利用者のデータや内部情報が出る
- ④連携とAIエージェント|社内データに接続したAIが、外部から仕込まれた指示に従って情報を送る
- ⑤開発現場と委託先|ソースコードやAPIキー(システムに接続するための鍵)が外に出る
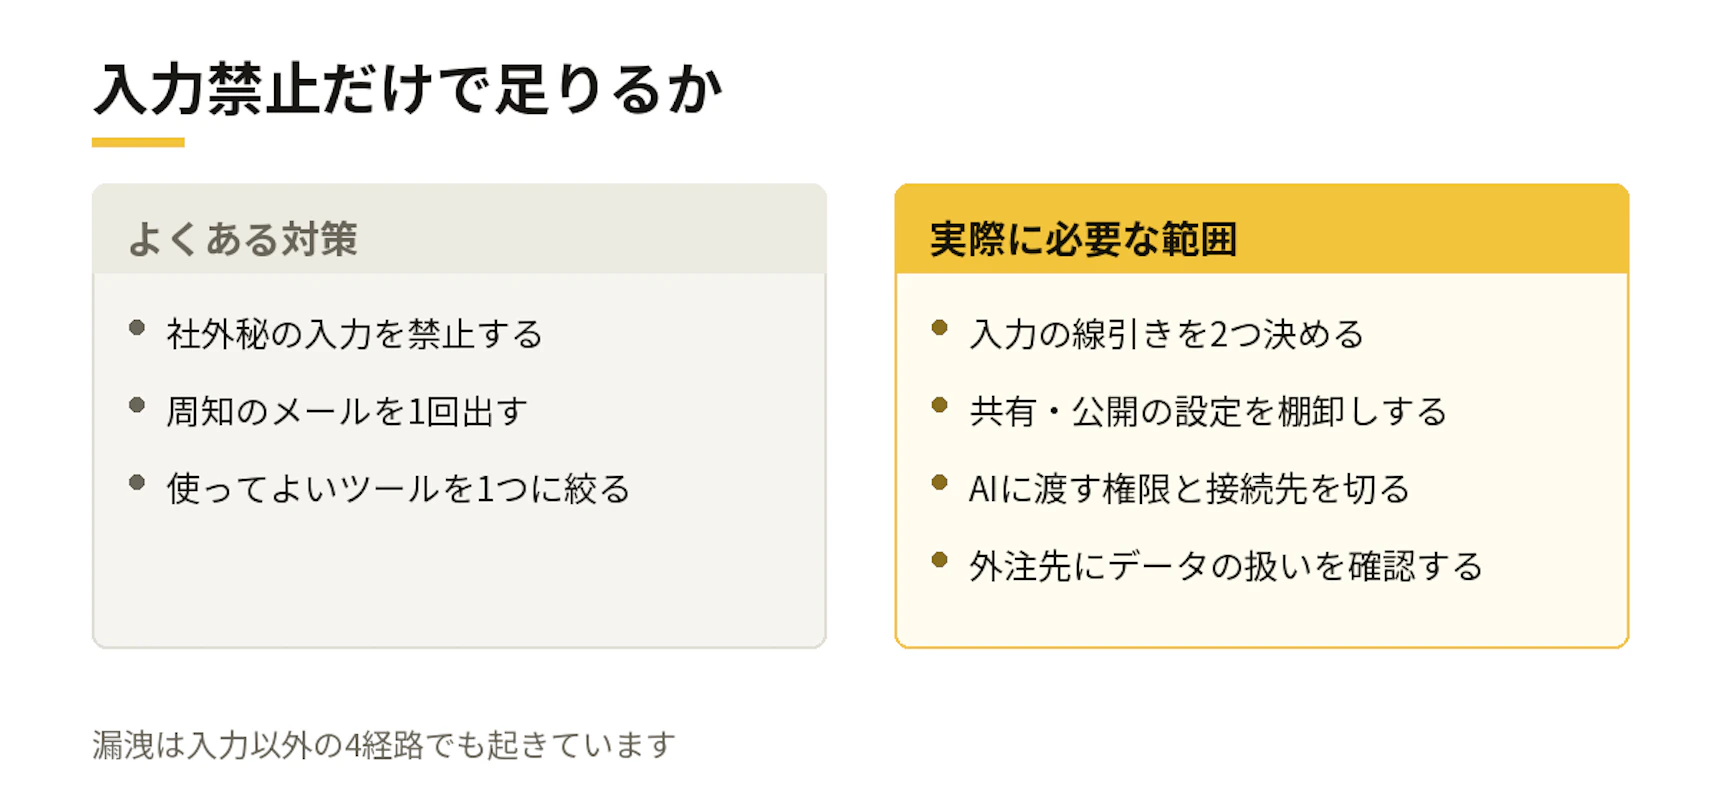
このうち、①「従業員の入力」は社内への周知や研修によってリスクを低減できます。ただし、周知だけで完全に防ぐことは難しく、利用ルールや技術的な制限を組み合わせる必要があります。②「共有と公開の設定」は設定の問題、③「サービス提供者側の事故」は提供者の選び方と契約の問題、④「連携とAIエージェント」は権限設計の問題、⑤「開発現場と委託先」は発注と契約の問題です。関連する部署もそれぞれ変わります。
2025年以降に増えたのは経路④連携とAIエージェント
社員がAIに何も貼らなくても、AIが社内のメールや文書を読める状態になっていれば漏洩は起こりえます。2025年以降に公表された事例では、利用者が不審なリンクをクリックしなくても、通常のAI利用をきっかけに情報が外部へ送信される可能性がある「ゼロクリック型」の脆弱性が相次いで公表されました。
入力の注意喚起は引き続き必要ですが、それだけでは経路④「連携とAIエージェント」と経路⑤「開発現場と委託先」に届きません。経路ごとに担当と手当てを決める必要があります。
生成AIの情報漏洩・セキュリティリスク事例8選【2025〜2026年】
5つの経路ごとに、公表された情報漏洩事例を見ていきます。
従業員の入力による情報漏洩|機密情報をシャドーAIに入力している会社員が23%
2026年4月に報じられた調査では、生成AIを業務で使う会社員478人のうち、顧客リストや契約書などの機密情報を、職場が承認していない生成AI(シャドーAI)に入力している人が約23%でした。管理職が入力している割合は、一般社員のおよそ2倍だったと報告されています。個人向けのサービスでは、入力した内容が社外のクラウドで処理され、学習に使われる場合があります。重要度の高い情報を扱う従業員ほど、情報が漏洩した際の影響が大きくなるおそれがあります(Forbes JAPAN、2026年4月18日)。無許可利用の実態はシャドーAIの事例6選で詳しく扱っています。
共有設定不備による情報漏洩|ChatGPTの共有チャット約4500件が検索結果に表示
2025年7月、ChatGPTの共有リンク機能で「検索エンジンで見つけられるようにする」を選んだ会話が、Google検索の結果に表示される状態になっていることが報じられました。確認された会話はおよそ4500件で、業務上のやり取りや個人的な相談が含まれていました。共有時の選択肢が検索エンジンの対象になる仕様で、利用者がその範囲を把握していなかったことが原因です(日経クロストレンド、2025年8月19日)。OpenAIは報道の翌日にあたる2025年7月31日に、この選択肢の提供を取りやめました(Fast Company、2025年8月1日)。
提供者側の事故による情報漏洩|DeepSeekの社内データベースが認証なしで公開
2025年1月、クラウドセキュリティ企業のWizが、中国のAI企業DeepSeekのデータベースが認証なしでインターネットに公開されていたと公表しました。100万行を超えるログに、暗号化されていないチャット履歴やAPIキー、サーバー構成の情報が含まれていました。データベースの接続口が外部から操作できる設定のままだったことが原因です。報告を受けたDeepSeekは速やかにアクセスを遮断しました(Wiz Research、2025年1月29日)。
提供者側の事故による情報漏洩|Claude Codeのソースコード50万行超が公開状態に
2026年3月31日、Anthropicが配布したClaude Codeのパッケージに、開発用のソースマップファイルが誤って含まれていました。50万行を超えるソースコードが誰でも参照できる状態になりました。難読化前のソースコードを復元できる情報を含むファイルが、公開用の配布物に残っていたことが原因です。同社は日本経済新聞の取材に対し、顧客の機密情報などへの影響はなかったと回答し、該当バージョンは配布元から削除されました(日本経済新聞、2026年4月3日)。
連携不備による情報漏洩|メール1通でMicrosoft 365 Copilotが社内文書を外部送信
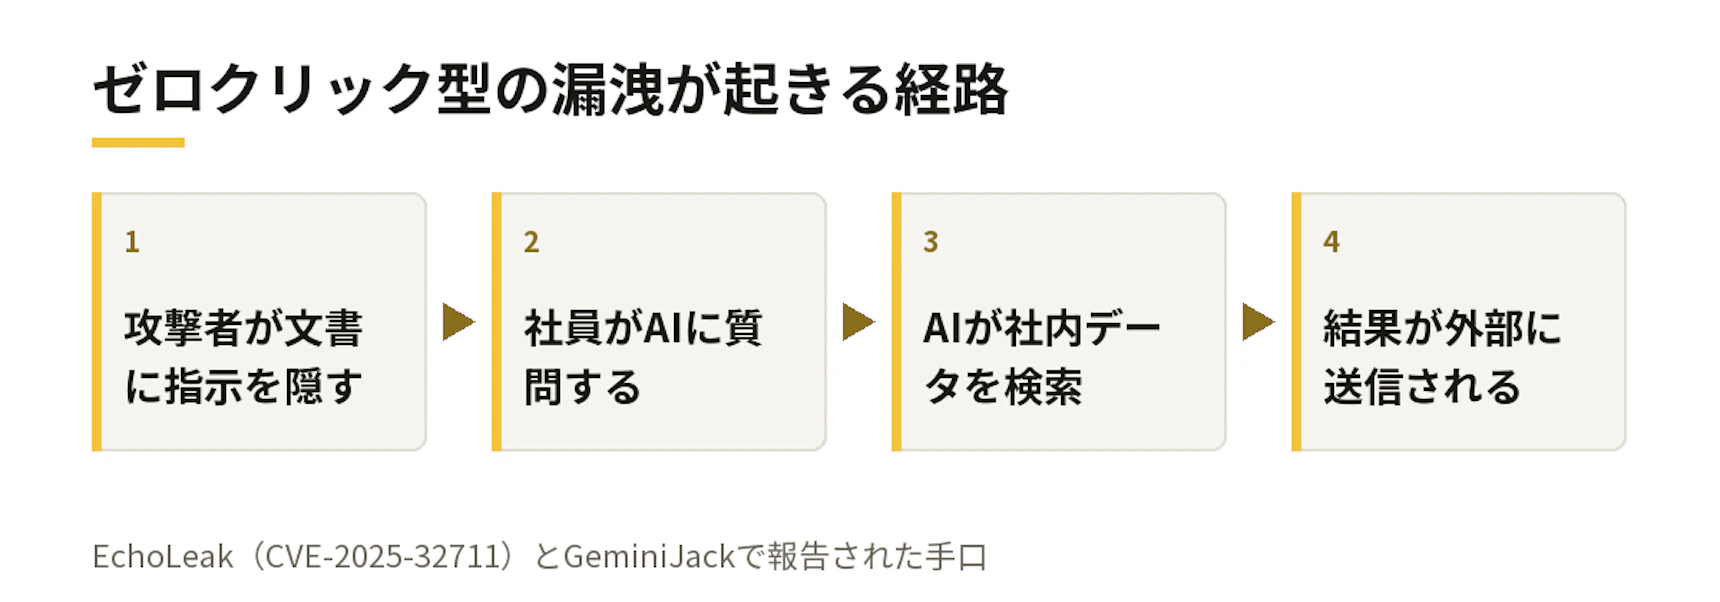
2025年6月、Microsoft 365 Copilotの脆弱性「EchoLeak」(CVE-2025-32711)が公表されました。攻撃者が細工したメールを1通送るだけで、受信者が開かなくてもCopilotが社内ファイルの内容を外部へ送信しうるというものです。深刻度を示すCVSSスコアは9.3でした。Copilotが取り込んだメールの文面を、利用者からの正規の指示として実行してしまう点が原因です。Microsoftはサーバー側で修正し、利用者側の作業は不要としています(Checkmarx、2025年7月2日)。
連携不備による情報漏洩|Gemini Enterpriseが社員の検索をきっかけに外部送信
2025年12月、セキュリティ企業のNoma LabsがGoogle Gemini EnterpriseとVertex AI Searchの脆弱性「GeminiJack」を公表しました。ドキュメントやカレンダーの招待、メールに指示を隠しておくと、社員が普段どおり検索しただけで、GeminiがGmail・カレンダー・ドキュメントを横断して検索し、その結果を外部のサーバーへ送信してしまうというものです。発見は2025年5月で、Googleは報告を受けて修正し、Vertex AI SearchをGemini Enterpriseから分離しました(Noma Security、2025年12月8日)。
開発現場での情報漏洩|GitHub Copilotが承認なしでコマンドを実行
2025年8月、GitHub CopilotとVisual Studio 2022の脆弱性(CVE-2025-53773)が修正されました。READMEなど開発者がAIに読ませるファイルに指示を隠しておくと、Copilotが自分の設定ファイルを書き換えて確認を省く動作に変え、利用者の承認なしに任意のコマンドを実行できる状態になりました。報告は2025年6月29日で、Microsoftは設定を変更する際に承認を必須とする修正を行っています(Embrace The Red、2025年8月12日)。
開発現場での情報漏洩|AI企業の65%がGitHubにAPIキーなどを残していた
2025年11月、Wizの調査で、Forbesの「AI 50」に選ばれたAI企業のうちGitHubを使う企業の65%が、有効なAPIキーやトークンを公開リポジトリに残していたことが分かりました。AIを使った高速な開発が広がり、設定ファイルの誤った登録や、コードに直接書かれた認証情報が増えていることが背景にあります。Wizが連絡を試みた企業のうち、ほぼ半数からは応答がなかったと報告されています(Codebook、2025年11月11日)。
2025〜2026年に変わった3つのこと
事例を並べると、2025年から2026年にかけて3つの変化が見えます。
| 傾向 | 内容 | 影響・リスク |
|---|---|---|
| 国の位置づけが上がった | IPA「情報セキュリティ10大脅威 2026」で「AIの利用をめぐるサイバーリスク」が組織向け3位に初選出(2026年1月29日) | 監査や取引先の調査で、AI利用の管理状況を問われる場面が増える |
| 漏洩の起点が移った | 利用者の操作を伴わないゼロクリック型の脆弱性が、Microsoft・Googleの企業向けAIで相次いで公表 | 入力の注意喚起だけでは届かない。接続先と権限の設計が要る |
| AIを使う企業は過半数に達した | 国内企業の生成AI業務利用率は55.2%(総務省 令和7年版情報通信白書)。導入にあたっての懸念としては、「効果的な活用方法がわからない」が最も多く、次いで「社内情報の漏えい等のセキュリティリスク」が挙げられています。 | 全面禁止を前提にしたルールは、現場で守られずシャドーAI化する |
2つ目の変化が、これまでの対策と最も食い違う点です。従来は「人が貼らなければ漏れない」が前提でしたが、AIが社内データを読める状態そのものが経路になりました。
【対策】生成AIの情報漏洩を抑えるために先に決める5つのこと
5つの経路に対して、先に決めておくことを1つずつ挙げます。すべてを同時に整える必要はありません。空いている経路から順に塞ぎます。
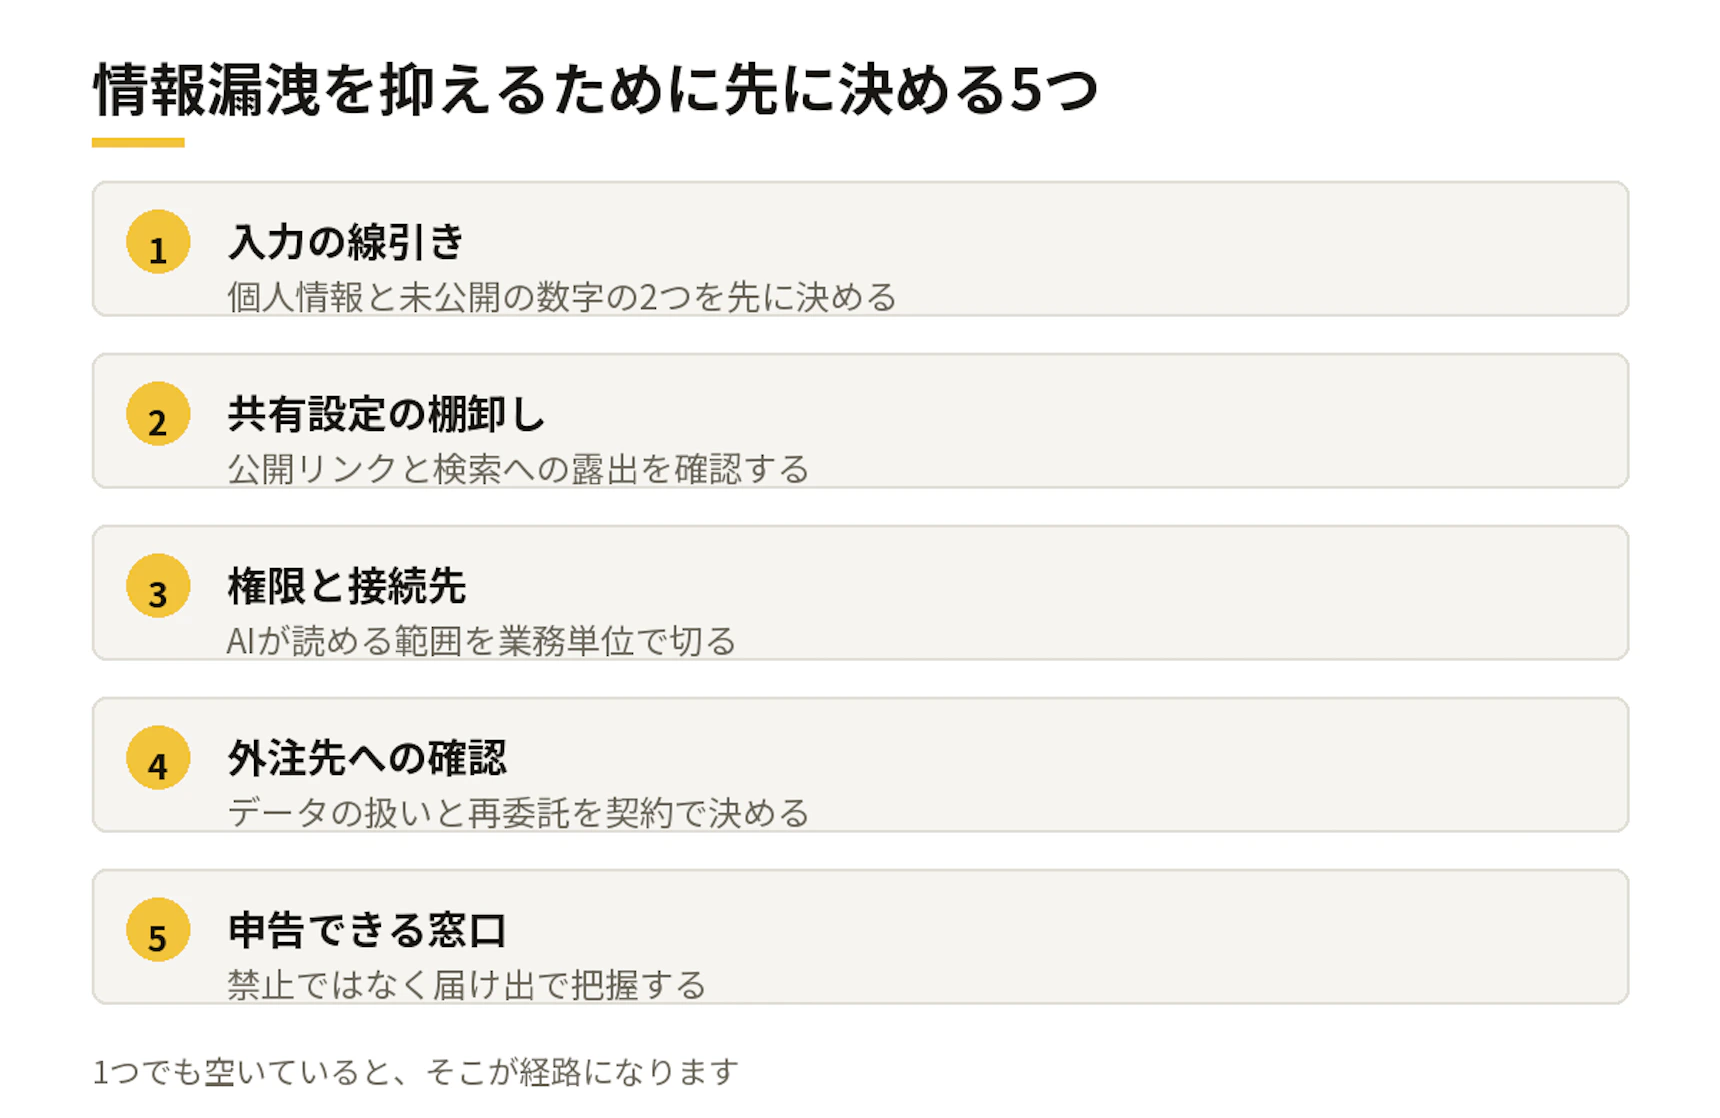
1. 入力してよい情報の線引きを、2つだけ先に決める
禁止事項を網羅した一覧は、覚えられないため守られません。最初の段階では、「個人情報」と「未公開の業務情報」を優先して、入力の可否を明確にします。この2つに当たるものは、会社が契約しているサービス以外に入力しない、と1行で示します。
個人情報については、個人情報保護委員会が生成AIサービスの利用に関する注意喚起を公表しています。個人情報取扱事業者・行政機関等・利用者それぞれに向けた留意点と、OpenAIに対する注意喚起が示されています(個人情報保護委員会、2023年6月2日)。自社が契約していないサービスに個人情報を入力してよいかは、この整理に沿って社内で決めておきます。
実践ポイント:ツール側の設定も同時に確認します。ChatGPTで学習に使わせない設定と、その設定で何が止まり何が止まらないかはChatGPTに学習させない(オプトアウト)設定方法にまとめています。
2. 共有と公開の設定を棚卸しする
経路②の事例は、攻撃ではなく設定で起きています。共有リンクを作る機能、チャットを外部に公開する機能、社外の相手を招待できる設定が、いま誰に対して開いているかを一覧にします。
実践ポイント:確認するのは3つです。共有リンクに有効期限があるか。リンクを知っている人なら誰でも見られる設定になっていないか。過去に作った共有リンクを一覧して取り消せるか。できない項目があれば、そのツールは業務で共有機能を使わない運用にします。
3. AIに渡す権限と接続先を、業務単位で切る
社内データに接続したAIは、設定されたアクセス権限の範囲内で情報を参照できます。必要以上に広い権限を与えると、本来参照する必要のない情報まで取得されるリスクがあります。EchoLeakやGeminiJackで問題になったのは、利用者の操作ではなく、AIが読める範囲の広さでした。メール、ファイル共有、カレンダーのどれをAIに渡すのかを、業務単位で決めます。
実践ポイント:「全社の共有フォルダを丸ごと参照させる」構成は避け、部署または業務ごとに参照先を分けます。外部から取得した文書(受信メール、添付ファイル、Webページ)をAIが処理する場合は、不審な指示への対策を講じるとともに、外部送信や重要な操作を実行する前に人が承認する仕組みを設けます。設計の段階で切り分けておくほうが、後から絞るより手戻りが小さく済みます。AIエージェントの権限と接続先の設計について相談することもできます。
4. 開発委託先に、データの取り扱いを確認する
経路⑤の事例は、自社の社員が1文字も入力しなくても起こります。開発を外部に委託している場合、確認すべきは権限・データの扱い・再委託の3点です。
実践ポイント:発注前に聞く項目はAI開発の外注先に確認すべきセキュリティ項目にまとめています。最低限、開発に使うAIサービスの名前と契約形態、本番データを開発環境に持ち出すかどうか、認証情報の保管場所の3つは書面で確認します。
5. 禁止ではなく、申告できる状態を作る
シャドーAIは、禁止しても使われなくなるのではなく、見えなくなります。申告の窓口と、申請すれば数日で使えるようになる手順を用意するほうが、実態を把握できます。
実践ポイント:利用を許可するツールの一覧を月に1回見直し、申請から承認までの標準的な所要日数を定め、社内に周知します。あわせて、何がなぜ危ないのかを現場の言葉で伝える場を作ります。ルールの配布だけでは、入力の判断は変わりません。社内ルールと研修の設計について相談する
スパイクスタジオの支援事例
弊社は三井住友DSアセットマネジメント株式会社様に対し、全社向けの基礎研修と、事務部門での伴走型のDX支援研修を実施しました。属人化した業務と手作業による非効率という課題に対し、研修で生成AIへの抵抗感を下げたうえで、現場の業務を題材に改善を進めています(導入事例はこちら)。
入力の線引きは、配るだけでは定着しません。自分の業務でどこが線なのかを手を動かして確かめる場があると、判断の基準が揃います。
生成AIの情報漏洩対策と社内定着は、スパイクスタジオにご相談ください
生成AIの情報漏洩は、5つの経路のどこが空いているかで打ち手が変わります。弊社では次の支援を行っています。
- AI人材育成|使う側・作る側・基盤層の三層に分けた研修。入力の線引きと社内ルールの設計をセットで行います
- Spike AI Agent Studio|専任のエンジニアとAIがチームになるAIエージェント開発のサブスク。権限と接続先を切った状態で設計します
どの経路から手を付けるべきかが決まっていない段階でも構いません。現状の使われ方を整理するところからご一緒します。
生成AIで実際に起きた問題を幅広く知りたい方は、生成AIの問題事例13選もあわせてご覧ください。