生成AIガバナンスとは?整備する5つの理由と企業の失敗事例4選

生成AIが普及し、AIガバナンスに対する取り組みが必要と言われていますが、そもそも「生成AIガバナンス」とはどういったもので、どうして必要とされているのでしょうか。
生成AIガバナンスとは、企業や組織が、生成AIを安全に使うためのルールや体制、管理の仕組み全体のことを指します。「使うな」と禁止するためのものではなく、リスクを抑えながら活用を進めるための土台、というのが基本的な考え方です。
この記事では、生成AIガバナンスとは何か、なぜいまガバナンスの整備が求められるのか、また、ガバナンスを整備するために明日からできることについて専門の部署がない会社でも始められる形まで具体的に紹介します。
目次
- 生成AIガバナンスとは?
- 生成AIガバナンスを整備する5つの理由
- 生成AIガバナンス未整備で実際に起きたこと4選【2023〜2026年】
- 国内企業も整備しはじめている|公開されているAIポリシー7社
- AIガバナンスをどう作る?国内外6つの枠組み
- 【対策】明日から始める生成AIガバナンスの4ステップ
- 生成AIガバナンスの整備はスパイクスタジオまでご相談ください
生成AIガバナンスとは?
生成AIガバナンスは、難しい制度の話ではありません。「使ってよい範囲を会社として決め、決めたとおりに使われているかを確かめ続けること」です。ガバナンス(governance)は統治・管理の意味ですが、現場の言葉に直せば「会社としての交通ルールを作ること」に近いものです。
生成AIガバナンスを構成する3つの要素
生成AIガバナンスは、次の3つに分解できます。この3つが揃って、はじめて仕組みとして動きます。
- 決める……入力してはいけない情報、使ってよいツール、人が確認すべき業務を文書にする
- 渡す……会社が認めた生成AIの環境を用意し、使い方を教える
- 確かめる……誰がどう使っているかを記録に残し、定期的に見直す
よくある失敗は、1つ目の「決める」だけで止まることです。ガイドラインを作って社内ポータルに掲示し、そこで終わってしまう。実際にルール通り運用できているか、個別の環境で使えるかを確認していないので、社員は結局これまでどおり個人のアカウントで自由にAIを使ってしまいます。個人のアカウントを使うと記録が残らないため、企業として確かめることもできません。ルール文書は増えたのに、リスクは1ミリも減っていない状態です。
情報セキュリティ対策との違い|守る対象が「データ」から「判断」に広がる
情報システム部門の方からは「それは情報セキュリティ対策と何が違うのか」とよく聞かれます。違いは、「守る対象」です。
従来の情報セキュリティは、データが外に出ないことを守ってきました。一方で、生成AIガバナンスは、それに加えてAIが出した答えを人がどう使うかまで対象になります。たとえば、AIが作った回答をそのまま顧客に送ってよいのか。AIの評価を採用の合否に使ってよいのか。これらはデータが漏れたかどうかとは別の問題で、従来のセキュリティ規程には書かれていません。
そしてもう1つ。生成AIガバナンスは「禁止」とは違います。禁止は一見すると安全ですが、実際には次のような結果を招く可能性が高くなります。
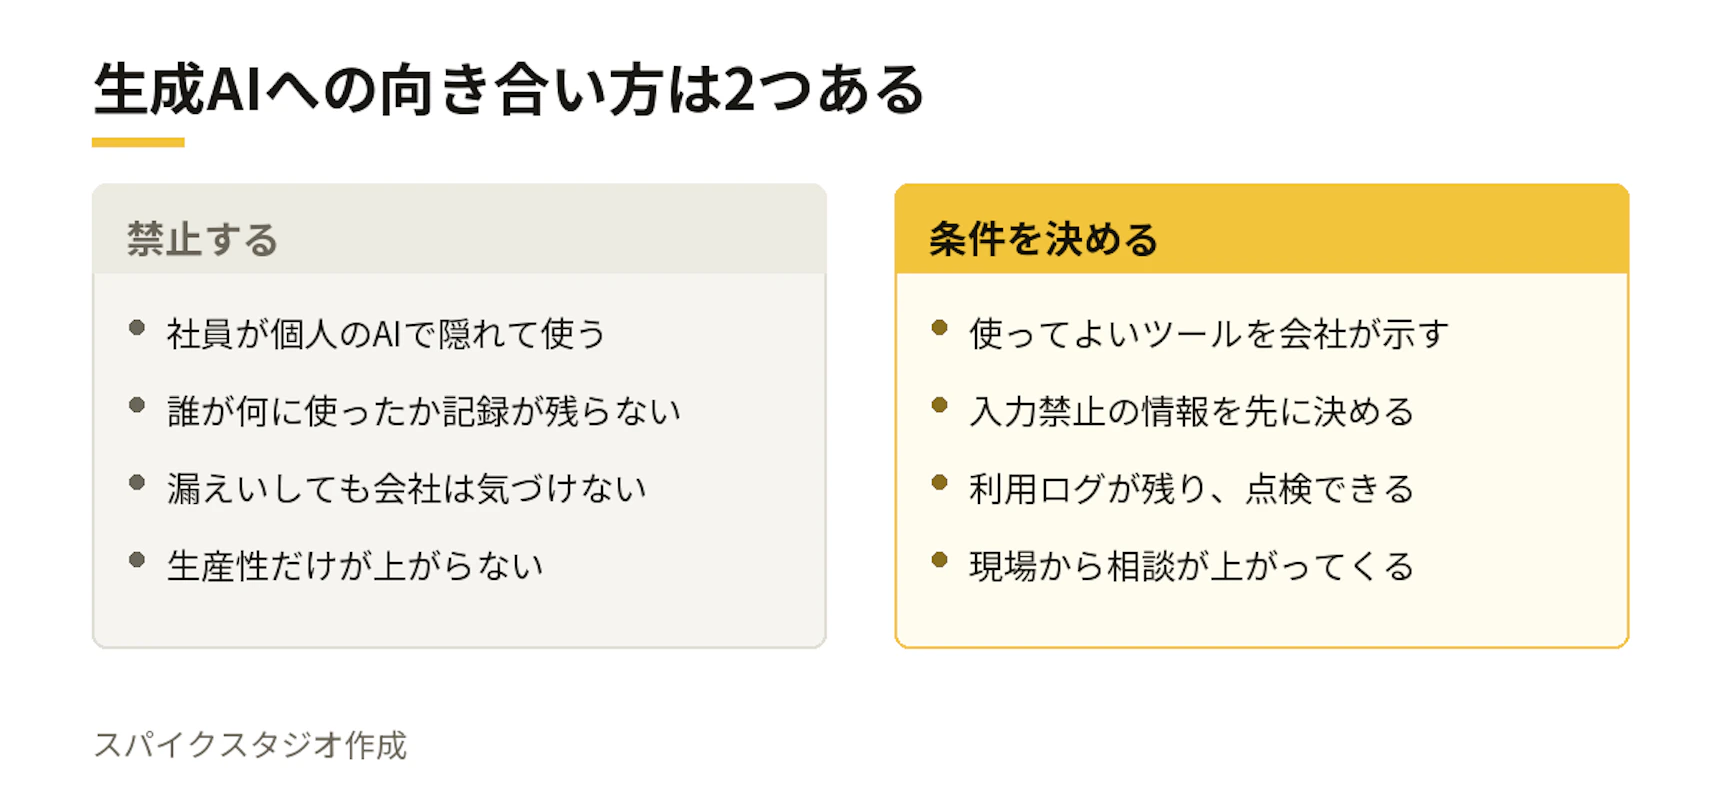
禁止すると、隠れて使う社員が増え、業務におけるAIの使われ方が見えなくなります。しかし、条件を決めると、会社として管理ができるようになるため、AIの使われ方が見えるようになります。生成AIガバナンスは、使わせないための仕組みではなく、安心して使わせるための仕組みです。
生成AIガバナンスを整備する5つの理由
なぜ、いま生成AIのガバナンスを決めなければならないのか。理由は5つあります。
理由①|生成AIを使う会社は2年で2倍に増えた
帝国データバンクの調査によると、業務で生成AIを活用している企業は、2024年の17.3%から2026年には34.5%へと倍増しました。一方、2024年の調査では、活用企業のうちガイドラインを策定済みなのは19.5%、策定中が9.5%、検討中が23.5%にとどまっていました。2026年の調査でも、活用するうえでの懸念として「情報の正確性」(50.4%)が最も多く挙がっています。
導入のスピードとルール整備のスピードが合っていない。この状態が続くほど、あとから遡って整理する手間は大きくなります。
参照帝国データバンクの調査、2024年8月1日、帝国データバンク、2026年5月14日
理由②|社員は許可を待っていない|シャドーAIという死角
シャドーAIとは、会社が把握していないところで社員が生成AIを使っている状態を指します。会社が禁止していても、個人のスマートフォンやアカウントからは使えてしまうため、禁止は対策になりません。
ガートナージャパンの国内調査では、IT部門が選んだわけではない生成AIツールの利用を、75%の企業が「自由に」または「審査のうえ」認めていました。さらに、シャドーAIを把握していない企業が43%、把握しているが対策していない企業が30%で、合計73%がシャドーAIを有効に管理できていない状態です(ガートナージャパン、2026年2月実施の国内エンドユーザー調査、2026年6月18日)。
個人の感覚としても裏づけがあります。マイクロソフトとLinkedInの調査では、日本のAI利用者の78%が、会社の許可を得ずに自分のAIツールを職場に持ち込んでいました(マイクロソフト「2024 Work Trend Index」2024年6月6日)。
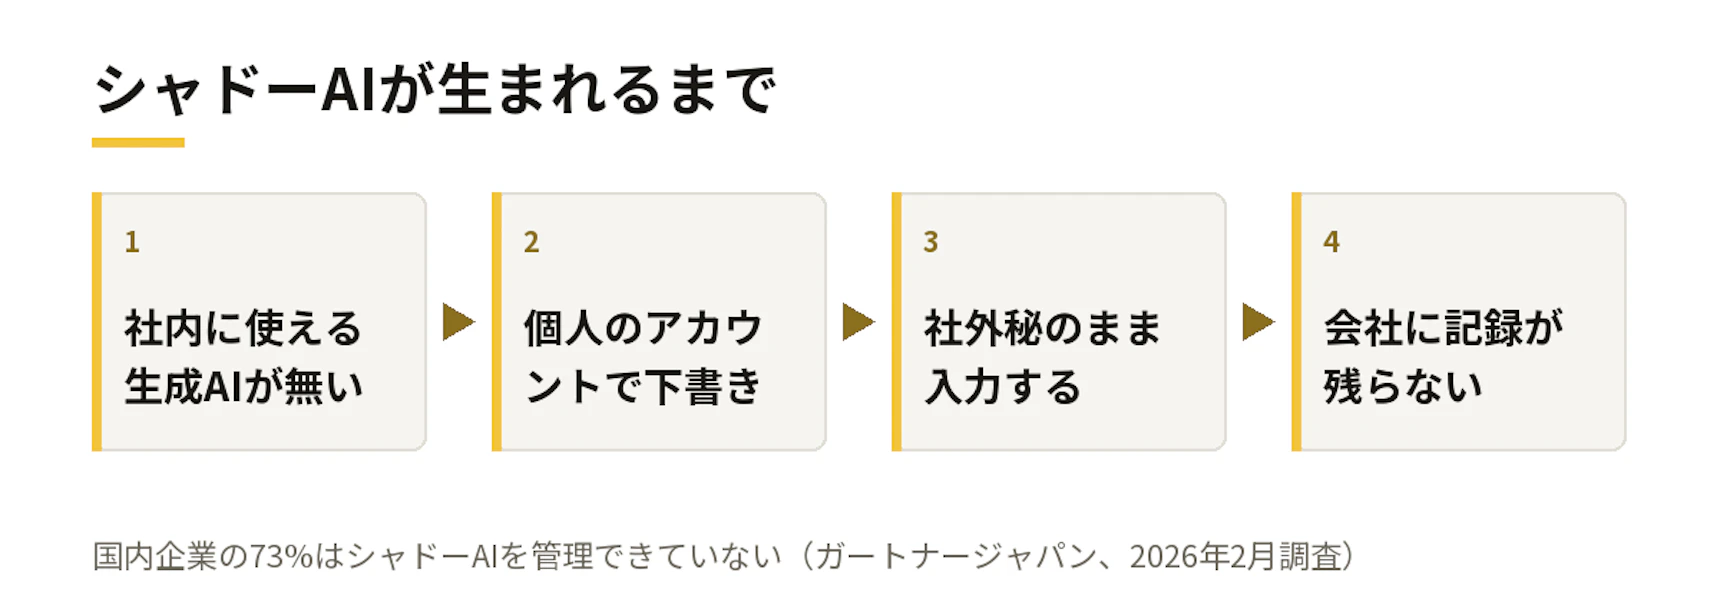
特に、この流れの最後が重要です。会社の環境を通っていないため、何を入力したかの記録が社内データに残りません。事故が起きたとき、何が出ていったのかを会社が説明できない。これがシャドーAIの本当の怖さです。
シャドーAIの具体例は、シャドーAIの事例6選でも紹介しています。
理由③|AIが間違えても、責任を負うのは企業
「AIが勝手に答えたこと」は免責になりません。2024年2月、カナダの審判機関は、チャットボットの誤った案内について航空会社の責任を認め、返金を命じました(詳しくは後述します)。
生成AIは、事実でないことをもっともらしく書くことがあります。これをハルシネーション(幻覚)と呼びます。社外に出る文章にこれが混ざったとき、謝るのも賠償するのも会社です。だからこそ「どの業務なら人の確認なしで出してよいか」を先に決めておく必要があります。
ハルシネーションの仕組みと防ぎ方は、生成AIのハルシネーションの原因と予防策で解説しています。
理由④|日本の法律に罰則はない。それでも説明責任は残る
2025年5月28日、日本初のAIに関する法律「人工知能関連技術の研究開発及び活用の推進に関する法律」が成立し、同年9月に全面施行されました。国が指針を整備し、悪質な事案には調査や指導・助言を行うことが定められています(政府広報オンライン)。罰則や制裁金はなく、企業に課されるのは努力義務が中心です。
罰則がないことを「まだ対応しなくてよい」と読むのは危険です。取引先の調達基準や、顧客からの問い合わせは法律より先に来ます。「御社は生成AIをどう管理していますか」と聞かれたときに、文書で答えられるかどうか。これがいま問われていることです。
欧州は事情が違います。EUのAI規則(AI Act)は2024年8月1日に発効し、禁止される用途の規定は2025年2月から、生成AIを含む汎用AIの義務は2025年8月から適用が始まりました(欧州委員会)。違反時の制裁金は最大3,500万ユーロまたは全世界売上高の7%です。EU域内に顧客や拠点がある日本企業は、対象になりうると考えておく必要があります。
理由⑤|ルールがないと、現場はむしろ使えない
最後の理由は、守りではなく攻めの話です。理由①で紹介した帝国データバンクの調査(2024年、ガイドライン策定済み19.5%)とは対象や定義が異なりますが、総務省の調査では、生成AIの活用方針を定めている日本企業は49.7%でした。前年度の42.7%から増えたものの、米国・中国・ドイツの約9割と比べると低い水準です(総務省「令和7年版 情報通信白書」)。
AIに対する方針がない会社では、現場は「使っていいのか分からない」ため、安全側に倒して使いません。あるいは、上司に聞かずに隠れて使う可能性が高くなります。どちらも組織にとっては損です。ルールは、現場に使ってよい範囲を示すことで、はじめて生産性に変わります。
生成AIガバナンス未整備で実際に起きたこと4選【2023〜2026年】
ここからは、生成AIをめぐって実際に起きた問題を4件紹介します。開発元の問題も含まれますが、自社に置き換えると、何を決めておくべきかが見えてきます。
①なりすましの問題事例|ディープフェイク会議で約38億円を送金
2024年1月、英国のエンジニアリング大手アラップ(Arup)の香港拠点で、財務担当の社員がビデオ会議に参加しました。画面には同社の最高財務責任者をはじめ複数の同僚が映っていましたが、そのすべてがAIで生成された偽の映像と音声でした。
社員は指示に従い、15回に分けて合計約2,560万ドル(当時のレートで約38億円)を送金しました。同社は2024年1月に香港警察へ届け出ており、偽の音声と映像が使われたことを認めています。
社内システムへの侵入はありませんでした。破られたのは技術ではなく「ビデオ会議に映っている相手は本人である」という前提です。送金の承認手順に、顔と声以外の確認を入れていたかどうかが分かれ目でした。
②誤回答の問題事例|チャットボットの案内に企業が責任を負った
2024年2月、カナダのブリティッシュコロンビア州民事紛争解決審判所は、エア・カナダのウェブサイト上のチャットボットが遺族割引の申請方法を誤って案内した件について、同社に過失による不実表示があったと認定しました。同社には812.02カナダドルの支払いが命じられています。
審判所は、チャットボットを独立した存在として扱い企業が責任を逃れるという主張を認めませんでした。金額は小さいものの、企業はAIの発言に責任を負うという判断を示した初期の事例として、各国で引用されています。
自社サイトのチャットボットが、規程と違う案内をしていないか。生成AIを顧客対応に使う企業にとっては、他人事ではありません。
③個人データの問題事例|制裁金1,500万ユーロ、のちに裁判所が取り消し
イタリアの個人データ保護当局が2024年12月に発表した内容によると、ChatGPTの個人データの取り扱いがEUの一般データ保護規則(GDPR)に違反するとして、開発元のOpenAIに1,500万ユーロの制裁金を科しました。あわせて6か月間の啓発キャンペーンの実施も命じています。
その後、2026年3月にローマの裁判所がこの処分を取り消しました。
この事例から読み取るべきは「結局セーフだった」ではありません。生成AIをめぐる規制の線引きは、当局と裁判所の間でもまだ揺れているということです。揺れている時期だからこそ、自社が何を入力し何に使っているかを記録しておくことに意味があります。
④採用の問題事例|採用ソフトが年齢で応募者を自動的に不合格にした
米国の教育サービス企業iTutorGroupでは、採用に使っていたソフトウェアが、女性は55歳以上、男性は60歳以上の応募者を自動的に不合格にしていました。対象となった応募者は200人を超えます。
米雇用機会均等委員会(EEOC)が年齢差別で提訴し、2023年8月、同社は365,000ドルの支払いと再発防止策で和解しました(米雇用機会均等委員会)。AIや自動選考ツールによる差別でEEOCが和解に至った最初の事例とされています。
なお、この事例で使われていたのは生成AIではなく、条件を設定した自動選考ソフトです。ただ、人の処遇に関わる判断をツールに任せたときに何が起きるかを示す例として紹介します。人事や与信など、人の処遇を左右する判断にAIを使うときは、出力をそのまま結論にしない設計が要ります。
国内企業も整備しはじめている|公開されているAIポリシー7社
ここまでは海外の事例でした。では国内はどうか。大企業では、ルールづくりはすでに終盤に入っています。
日本情報システム・ユーザー協会(JUAS)の調査では、売上高1兆円以上の企業の77.5%が言語系生成AIの活用ガイドラインを策定済みで、残る22.5%も策定を予定していました。売上高1,000億〜1兆円未満では策定済みが41.3%、策定予定が35.8%です(JUAS「企業IT動向調査2024」、2023年9〜10月実施)。
体制面でも動きがあります。売上高500億円以上の企業に勤める課長職以上に聞いた調査では、AI統括責任者(CAIO)を正式に設置している企業が22%、同等の役割を担う責任者まで含めると60%に達しました(PwC Japanグループ「CAIO実態調査2025」、2025年6月実施)。
実際に方針を公開している企業を、業種を分けて見てみます。どれも公式サイトで全文または概要が読めるものです。
- NTTグループ(通信)……2024年6月7日、「AI憲章」「AIガバナンスポリシー」「生成AI利用ガイドライン」の3点を同時に制定。あわせてAI最高責任者(Co-CAIO)とAIガバナンス室を設けました(NTT ニュースリリース)。理念・方針・実務の3層に分けた構成が特徴です
- 東京海上日動火災保険(保険)……2023年10月12日、全社員が使える生成AI環境を導入。同時に、顧客や代理店の個人・法人情報の入力を禁止し、すべての利用ログを取得して不適切な利用を監視しています(東京海上日動火災保険 プレスリリース)
- サイバーエージェント(IT・広告)……2023年4月に生成AI利用ガイドラインを策定し、2024年2月には画像生成AI向けの規程を追加。既存の著作物名や作家名をプロンプトに入力することを禁じ、理解度テストに合格した社員だけが使える仕組みにしています(サイバーエージェント、2023年5月10日、ITmedia、2024年4月4日)
- パナソニック ホールディングス(製造)……2022年8月29日に「AI倫理原則」を公表。グループにAI倫理委員会を置き、各事業会社に担当者を配置する二層構造をとっています(パナソニック ニュースルーム、AI倫理)
- 三菱UFJフィナンシャル・グループ(金融)……2025年3月18日に「MUFG AIポリシー」を策定。情報の漏洩、偽情報の拡散、誤判断の誘発というリスクを明示したうえで、AIガバナンスの実践方針を示しました(三菱UFJフィナンシャル・グループ)
- リクルート(人材サービス)……2023年7月21日に「リクルートAI活用指針」を策定し、自社サイトで全文を公開しています(株式会社リクルート)
- 神戸市(自治体)……2023年6月21日にガイドラインを制定し、2024年2月と9月に改定。条例で非公開情報の入力を原則禁止とし、利用には市長の指定と情報セキュリティ管理者の許可を必要としています(神戸市「生成AIの利用ガイドライン」)
7つの取り組みを見ると、共通する打ち手が見えてきます。まず、方針を文書にして公開する。そのうえで、東京海上日動や神戸市のように入力してはいけない情報を名指しし、会社が用意した環境で記録を取る。サイバーエージェントのように、教育を受けた人から使えるようにする。どれも特別な技術は必要ありません。
AIガバナンスをどう作る?国内外6つの枠組み
自社の方針をゼロから考える必要はありません。公的な枠組みがすでに存在しているので、それを自社の言葉に翻訳するのが近道です。主なものを整理します。
| 枠組み | 作ったところ | 時期 | 拘束力 | 企業がすること |
|---|---|---|---|---|
| AI事業者ガイドライン | 総務省・経済産業省 | 2024年4月に第1.0版、2026年3月に第1.2版 | なし(自主的な指針) | 示された指針に沿って自社の方針を作る |
| AI推進法 | 日本政府 | 2025年5月成立、9月全面施行 | 罰則なし(努力義務) | 国の施策に協力する。悪質な事案は調査・指導の対象 |
| 生成AIサービスの利用に関する注意喚起 | 個人情報保護委員会 | 2023年6月 | 個人情報保護法に基づく指導・助言 | 個人情報を含む入力の前に、利用目的の範囲内かを確認する |
| EU AI規則(AI Act) | EU | 2024年8月発効 | 制裁金あり(最大3,500万ユーロまたは全世界売上高の7%) | EUに顧客・拠点があれば適用対象かを確認する |
| ISO/IEC 42001 | ISO・IEC | 2023年12月発行 | 任意の認証規格 | AIの管理体制そのものを第三者に認証してもらう |
| AI RMF 1.0 | 米国NIST | 2023年1月 | 任意の枠組み | リスクの洗い出しと管理の手順を借りる |
最初に読むべきは、総務省・経済産業省のAI事業者ガイドラインです。国内の既存ガイドラインを統合したもので、2026年3月に第1.2版が公表されています。あわせて、個人情報保護委員会の注意喚起も確認してください。個人情報を含むプロンプトを入力する場合は、利用目的を達成するために必要な範囲内かを十分に確認すること、と明記されています。
AIの管理体制を社外に示したい場合はISO/IEC 42001、リスクの洗い出し方だけ借りたい場合は、NISTのAI RMFが使えます。いずれも法的な強制力はありません。
【対策】明日から始める生成AIガバナンスの4ステップ
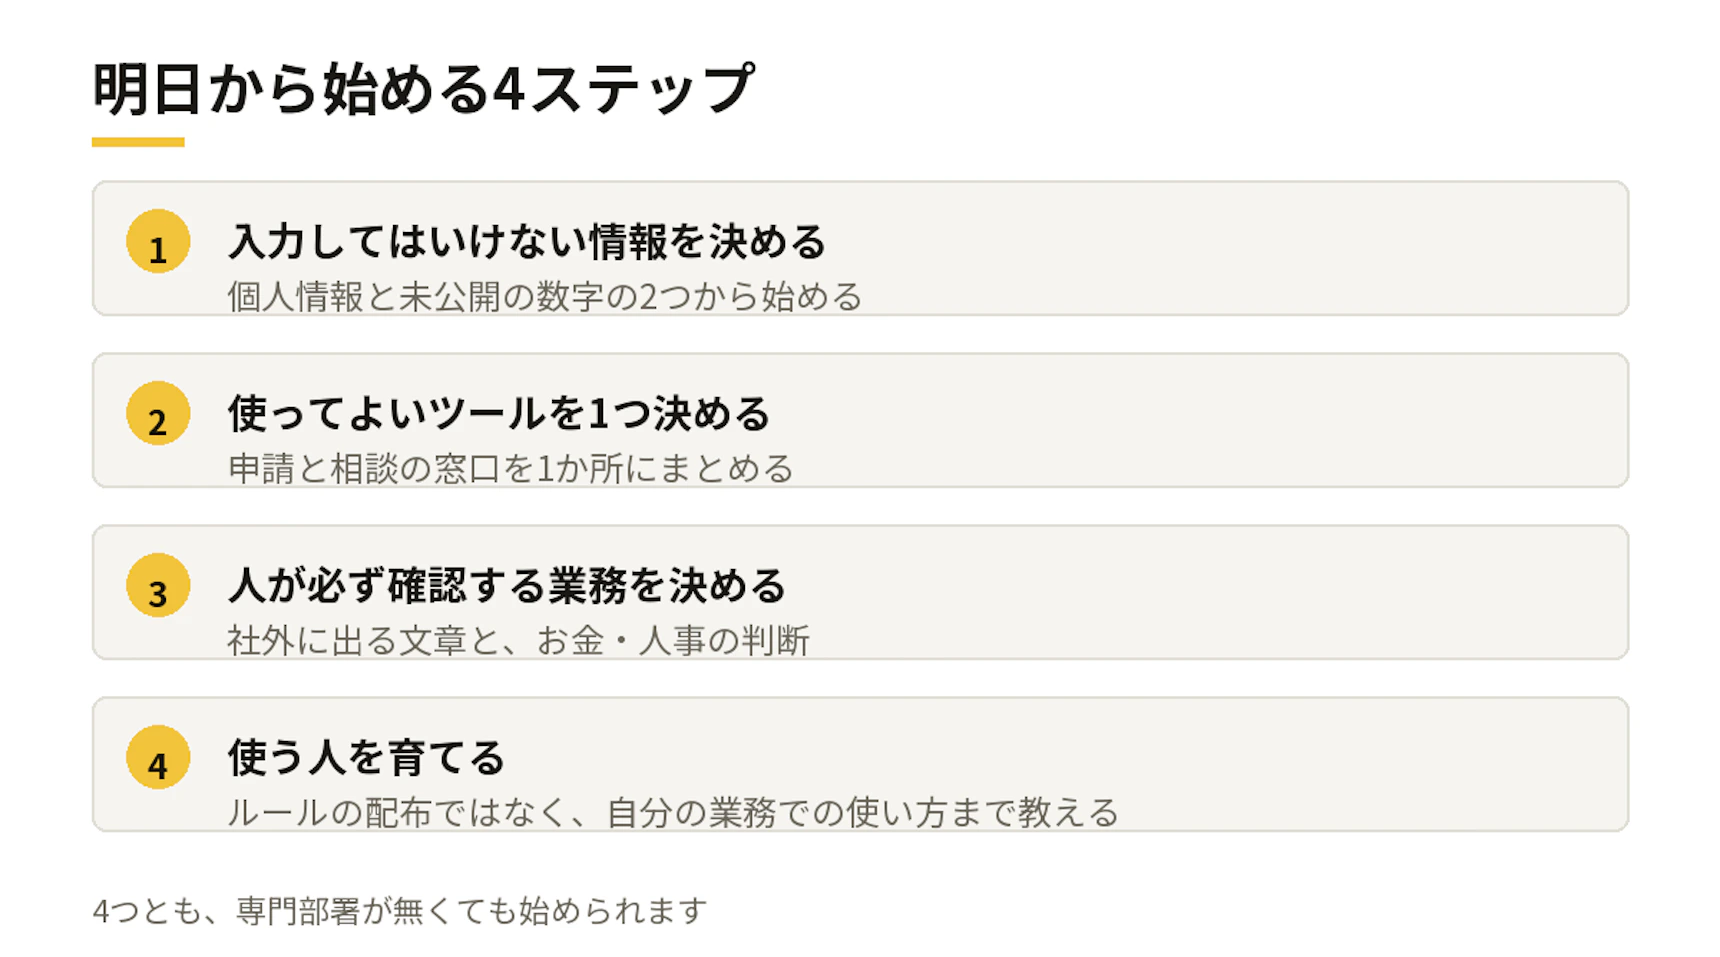
ここからは実務です。専任の部署がなくても始められる順番で並べました。最初から完璧な規程を作ろうとすると、たいてい公開まで半年かかって形骸化します。
ステップ①|入力してはいけない情報を2つだけ決める
最初にやることは、禁止事項を網羅することではありません。覚えられる数まで絞ることです。おすすめは「個人情報」と「未公開の数字」の2つから始める形です。
実践ポイント:東京海上日動は「お客様や代理店などの個人・法人情報」と対象を名指ししています。神戸市は「非公開情報」を条例に紐づけて定義しました。サイバーエージェントは、著作物名や作家名といった固有名詞のレベルまで具体化しています。自社の言葉で、現場が判断に迷わない粒度まで落としてください。「機密情報は入力しないこと」とだけ書かれた規程は、守りようがありません。
ステップ②|使ってよいツールを決め、申請の窓口を1つ作る
禁止だけではシャドーAIは消えません。会社として使ってよい環境を渡すことが、最も効く対策です。
実践ポイント:まず全社共通で使えるものを1つ決めます。次に「これ以外を使いたい場合はここに申請する」という窓口を1か所作ります。窓口が複数あると、現場は面倒がって申請しません。申請が上がってくるようになれば、何が足りていないかが情報システム部門に見えるようになります。禁止していた頃には見えなかった情報です。
ステップ③|人が必ず確認する業務を決める
生成AIは事実でないことを書くことがあります。すべてを人が確認するのは現実的ではないので、確認が要る業務を先に決めます。
実践ポイント:最低限、「社外に出る文章」と「お金と人事に関わる判断」の2つは人の確認を必須にします。確認する人を決めるときは、役職ではなく「その業務を分かっている人」にしてください。
ステップ④|使う人を育てる|ルールは研修とセットでなければ守られない
ここが最後にして最大の山です。ガイドラインを配っただけでは、現場の行動は変わりません。「何を入力してはいけないか」を知っていても、「では自分の業務でどう使えばいいのか」が分からなければ、人は使わないか、隠れて使うかのどちらかになります。
サイバーエージェントが画像生成AIの利用にあたって理解度テストの合格を条件にしているのは、ルールを知識として配るのではなく、通過しなければ使えない関所にしているからです。東京海上日動も、ガイドラインの配布とあわせてプロンプト事例集の配布と相談窓口の設置を行っています。禁止事項と使い方を、必ずセットで渡しています。
実践ポイント:研修は「ルールの読み合わせ」で終わらせず、受講者自身の業務を題材にしてください。自分の仕事で1つ成果が出た人は、翌日から自発的に使い始めます。そして使い始めた人は、ルールの意味も理解します。順番は逆ではありません。
社内ルールと研修をどう組み立てるかは、業種や職種の構成によって変わります。自社に合うルールづくりと研修の進め方を相談することもできます。現状をうかがったうえで、どこから手を付けるかの整理からお手伝いします。
スパイクスタジオの支援事例
私たちが実際にお手伝いした例を3つ挙げます。
三井住友DSアセットマネジメント株式会社様では、全社向けの基礎研修と、事務部門での伴走型DX支援研修を実施しました。業務が属人化し、手作業による非効率が生じているという課題からの出発でした。研修で生成AIへの抵抗感が下がり、DX推進が進んだ経緯は前編のインタビュー記事にまとめています。
トヨタ自動車株式会社様では、プロンプト勉強会とプロンプトソンを開催しました。社員の生成AIリテラシーにばらつきがあり、使ったことはあるが業務での活用イメージが持てないという状態からの取り組みです。
株式会社Circloop様とは、2025年6月から生成AIを全面的に活用したシステム改修に取り組みました。開発業務の80%以上をAIが担い、従来の約1.3倍のスピードで改修を完了しています(詳細はCircloop様の事例記事)。
人材育成の進め方そのものについては、DX人材育成の課題と成功のコツもあわせてご覧ください。
生成AIガバナンスの整備はスパイクスタジオまでご相談ください
生成AIガバナンスは、ルール文書を作ることではなく、現場が安心して使える状態を作ることです。ルール(決める)・環境と教育(渡す)・記録と見直し(確かめる)の3つが揃ってはじめて機能します。スパイクスタジオでは、次の形でご支援しています。
- AI人材育成……使う側・作る側・基盤層の三層に分けた研修プログラム。教育・統制・データ整備をセットで設計します
- BPRコンサルティング……AIを前提に業務プロセスそのものを組み替えるご支援。戦略構想から実行設計まで行います
- Spike AI Agent Studio……専任のエンジニアと開発AIがチームになる、月額定額のAIエージェント開発体制
「何から決めればよいか分からない」「現場がすでに使い始めていて困っている」という段階でも構いません。導入前の不安や課題を整理するところからご一緒します。